AIがウェブの大部分を支える言語の致命的な脆弱性を発見した週
2026年10月21日夜、PHP開発チームは、WordPressやDrupalを含む約7割のウェブサイトの基盤となっているプログラミング言語であるPHPのコア部分に存在する2件の重大な脆弱性に対する緊急パッチを公開しました。この脆弱性は総称して「PHP2Shell」と呼ばれ、深刻度スコアは10段階満点中9.2に達しています。攻撃者はこれを悪用し、ログインなしで影響を受けるサーバー上でコードを実行し、場合によってはサーバーの制御権を掌握することが可能です。ウェブサイト自体のコードが安全であっても同様です。
日本では数時間以内にその衝撃が波及しました。読売新聞は、銀行がオンラインサービスを停止し、高市早苗首相の公式ウェブサイトも予防措置として一時閉鎖されたと報じました。東洋経済の報道によれば、日本の95の地方銀行のうち85行が、システムの確認作業を行う間、少なくとも一部のオンラインサービスを停止しました。独立行政法人情報処理推進機構(IPA)は、迅速にパッチを適用できない組織に対し、外部からのアクセスを遮断するか、サービスを停止することを検討するよう呼びかけました。
最も重要な点は、誰がこの脆弱性を発見したかということです。OpenAIによれば、セキュリティ企業CalifはOpenAIの「Patch the Planet」プログラムの一環として、OpenAIのGPT-5.6 Solモデルを用いて重大な脆弱性を特定しました。一方、Wiz Researchは独自に両脆弱性を発見し、報告しています。開示情報にはOpenAIのCodex Securityチームもクレジットされています。AIはウェブの基盤に長年潜んでいた脆弱性を発見したのです。防御側が先にこれを見つけたことで、PHP開発チームは公開に先立ち修正プログラムを準備することができました。
これは好ましい側面です。しかし同じ月には、憂慮すべき事態も明らかになりました。同日、Microsoftは中国関連の国家支援型グループがAIエージェントフレームワークを用いて数百の組織を攻撃し、一部の事例では3時間未満で特権的なクラウドアクセス権を取得したと報告しました。1週間後には、Synologyが、約2年前にパッチを提供済みの脆弱性を悪用し、脅威アクターがネットワークストレージ機器を暗号化していることを警告しました。
これらの出来事は総じて、日本の経営層が直視すべき核心的事実を示唆しています。AIはサイバーセキュリティを攻め手と守り手の双方で加速させています。脆弱性をより速く発見し、攻撃をより速く実行し、パッチ適用が遅い組織をこれまで以上に危険な状態に晒すのです。本稿では、10月の一連のインシデント、それらの背後にある広範な侵害の波、日本が着手した改革、そして経営層がAI時代にいかにセキュリティと向き合うべきかを考察します。
10月の見出しの背後にあった広範な波
PHP2Shellの発生には、2年間にわたり蓄積してきた危機が背景にありました。
個人情報保護委員会(PPC)がまとめた数字(2026年10月30日付読売新聞報道)によれば、2026年4月1日から10月16日までの間、日本国内で発生したデータ漏洩および不正なシステムアクセスにより、累計で約2億6,000万件の個人情報が流出しました。この合計には同じ人物が複数回カウントされるケースや、非居住者の口座も含まれています。それでもなお、この数字は総務省統計局の推計による日本の人口(約1億2,400万人)の2倍以上に相当します。
ランサムウェア被害は、過去最高水準に近い状況が続いています。警察庁(NPA)の確認では、2025年のランサムウェア事案は226件で、過去最高だった2022年の230件をわずかに下回りました。2026年上半期に確認された123件は、半期としては過去最多となりました。警察庁の調査データによれば、被害を受けた組織の半数以上が通常業務の復旧に1か月以上を要し、1件あたりの復旧費用は多くの場合1,000万円を超えました。
私たちの見解では、こうした数字が増え続けている理由の一つは、多くの組織が情報技術(IT)セキュリティを、事業リスクではなくバックオフィスの維持管理コストとして扱ってきたことにあります。先例を最優先する意思決定の慣行(前例主義)や、弱点を認めたがらない姿勢(無謬主義)は、古いシステムを稼働させ続ける方が、更新を承認するよりも容易であると受け止められる土壌を生み出しています。情報処理推進機構(IPA)のPHP2Shellに関する注意喚起は、その代償を如実に示しています。PHP 8.1およびそれ以前のバージョンは現在修正プログラムの提供を受けておらず、これらをいまだに稼働させている組織には適用すべきパッチが存在しないのです。
AIが問題を双方向に加速させている
AIが日本のセキュリティ問題を生み出したわけではありません。しかし、その進行速度を変えました。経営層は、この両面を理解する必要があります。
好ましい側面:防御側が先に脆弱性を発見できる
PHP2Shellの開示は、AIがインターネット規模で防御側に寄与した最も明確な事例です。
- AIツールがPHPコアを調査し、修正されずに放置されていたメモリ処理コードの中に、リモートコード実行につながる経路を発見しました。
- OpenAIの「Patch the Planet」プログラムは、セキュリティパートナーと共同で運営され、ボランティアのオープンソースメンテナーがAIの調査結果を確認し、誤検知を排除し、公表前に修正を準備できるよう支援することを目的としています。
- 10月21日、OpenAIはAIが発見した脆弱性への対応に関する5段階の提案プロセスを公表しました。これには、脆弱性の確認と修正、関係組織への事前通告、政府との連携による重要システムの保護、製品アップデートの準備、およびリリース後のユーザーによる修正適用支援が含まれます。日本のAI安全研究所(J-AISI)は翌日、この提案を国内向けに要約しました。
- 米国国家安全保障局(NSA)も同日に独自の勧告を発出し、日本のセキュリティチームに対して早期かつ権威ある行動の合図を与えました。
AIがなければ、これらの脆弱性は攻撃者に先を越されるまで隠れたままだったかもしれません。AIのおかげで、防御側には先行する時間が生まれました。
悪質な側面:攻撃側がマシンスピードで動く
同じ能力は攻撃側にも利用可能であり、10月の事実は彼らがこれを活用していることを示しています。
- 10月21日、Microsoftは、中国に関連する攻撃者Storm-0940が、2026年9月以降、ARTEXと呼ばれる自律型AIペネトレーションテストフレームワークを用いて、世界中の数百の組織を標的にしていたと報告しました。複数の事例では、最初の標的設定から特権アクセス取得までの時間が3時間未満でした。Microsoftはまた、このグループをConnectWiseのマルチテナントアプリケーションのサプライチェーン侵害と関連付けました。
- Microsoftは、AIエージェントは昼夜を問わず、週末や祝日も稼働し、複数の攻撃経路を同時に試行できると指摘しています。業務時間内の監視に依存する日本の組織は、この攻撃パターンに対して特に脆弱です。
- 生成AIは、かつて海外からのフィッシングを遮断していた日本語の障壁も取り除きました。攻撃者は現在、ほぼコストをかけずに自然なビジネス日本語(敬語)を記述し、国内の取引先になりすませます。
- IPA(情報処理推進機構)は2026年1月29日に公表した「10大セキュリティ脅威2026」において、「AI利用に伴うサイバーリスク」を組織を対象とする脅威の第3位にランク付けしました。これは同カテゴリが同リストに初めて登場したものです。
最も重要な差:パッチ適用の速度
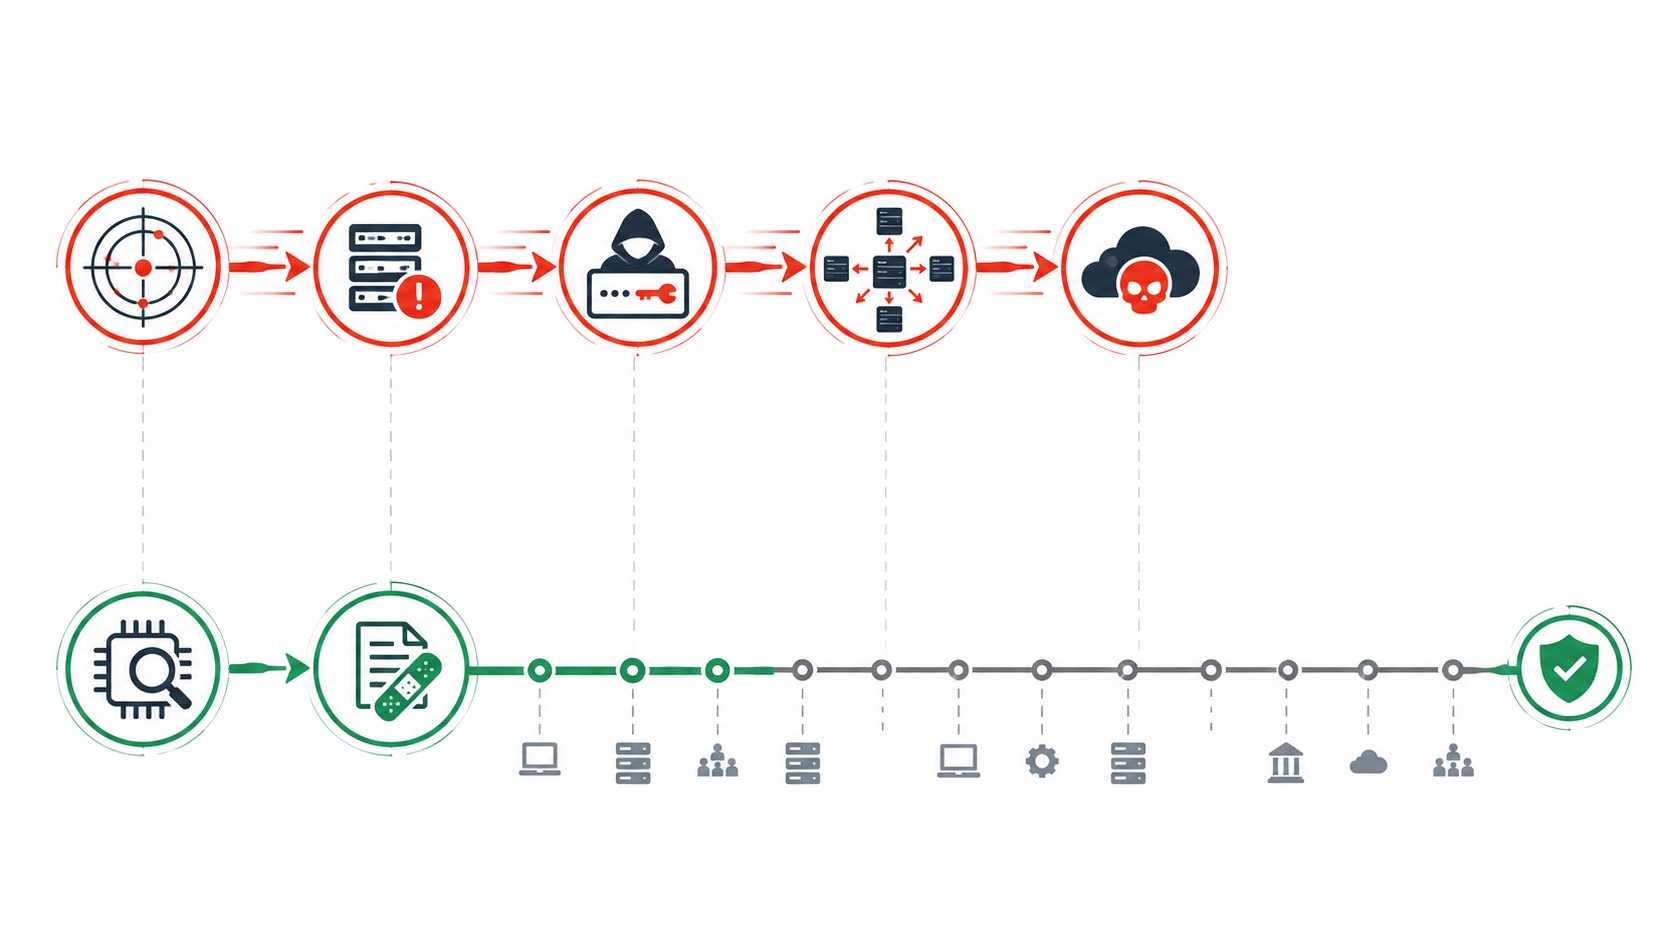
Synologyの事例は、両側面が交差する地点を示しています。2026年10月29日、Synologyは、2024年12月に修正済みの脆弱性を攻撃者が悪用し、同社のDiskStation Manager(DSM)ソフトウェアの古いバージョンを稼働するデバイス上のデータを暗号化して身代金を要求していると発表しました。同社はユーザーに対し、直ちにアップデートを行い、自動更新を有効にするよう呼びかけました。
この攻撃には、新たなAIによる発見は必要ありませんでした。修正プログラムは既に約2年間存在していたのです。日本の多くの小規模オフィスや支店では、共有ファイルやバックアップのためにこのようなネットワークストレージ機器を利用しており、専任のIT担当者がおらず、更新が行われないケースも少なくありません。
これが、実際の現場においてAIの加速が組織に与える実害の実態です。AIは脆弱性を発見する時間と、それを悪用する時間を短縮します。しかし、修正プログラム適用に要する時間を短縮するものではありません。脆弱性の開示と攻撃の両方がマシンスピードで進む中で、数か月単位でパッチを適用する組織は、その間の隙間全体をさらけ出すことになります。
日本が特に大きなリスクを抱える理由
日本経済の3つの構造的特徴が、この加速をさらに危険なものにしています。
多層化するサプライチェーンと小規模な下請け企業
日本の大手製造業や小売業は多層的な下請け構造に依存しており、その多くの中小パートナー企業にはセキュリティ専任の人材が配置されていません。警察庁(NPA)によると、ランサムウェア被害者の約60%を中小企業が占めています。情報処理推進機構(IPA)は「サプライチェーンおよび請負業者を標的とした攻撃」を、ランサムウェアに次ぐ2026年脅威ランキングの第2位に位置づけています。Storm-0940のキャンペーンは、攻撃者が信頼されたベンダーのアクセス権を悪用し、一度に多くの取引先顧客にまで影響を及ぼし得ることを示しています。
レガシー技術と二重恐喝
多くの組織では、リモートワーク移行期に急遽導入された老朽化したオンプレミスサーバーやリモートアクセス機器が、現在も稼働しています。警察庁の2024年報告書によると、システムの暗号化と窃取ファイルの公開脅迫を組み合わせた二重恐喝(ダブル・エクストーション)は、日本国内で確認された身代金要求事案の82.8%を占めています。
全国規模での予防的システム停止
PHP2Shellへの対応は、単一のソフトウェア欠陥が日常生活をどれほど混乱させうるかを示しました。銀行、地方自治体および公共機関は、システムの点検を行う間、サービスを一時停止しました。これは、迅速な修正が困難な場合にはアクセスを遮断するかサービスを停止すべきとする情報処理推進機構(IPA)の助言に基づく対応です。この停止措置は、利用者を守るものでした。同時に、すべての取締役会が自らに問うべき課題も浮き彫りにしました。それは、自社のどのシステムが影響を受けたのかを、どれほど迅速に確認できるのか、ということです。
過去のインシデントが日本の企業経営をどう変えたか
10月の出来事は、すでに重大インシデントの実態を目の当たりにしていた取締役会を直撃しました。
2024年6月、KADOKAWAグループ子会社であるドワンゴの専用ファイルサーバーにランサムウェア攻撃が発生しました。KADOKAWAの2024年7月3日付報告書によれば、この攻撃により動画サービス「ニコニコ」の提供が停止し、ドワンゴの取引先、従業員、および一部の受講生に関する内部情報が流出しました。KADOKAWAの顧客および著作者データを保持する別サーバーについては、当時の時点で侵害を受けた形跡は確認されませんでした。
2025年9月下旬、アサヒグループホールディングスの国内サーバーにランサムウェア攻撃が発生しました。アサヒグループの開示によれば、国内グループ会社(日本国内の6つのビール工場を含む)において受注処理、出荷、およびコールセンター業務を停止せざるを得なくなりました。システム復旧までの間、従業員は紙とファクシミリを用いて受注処理を手作業で行いました。
身近な飲料ブランドがサーバー侵害によりビールの出荷ができなくなる事態となれば、セキュリティはもはやIT部門の専門課題ではなくなります。それは売上と株主の信頼に直結する、取締役会の責任事項となります。
建設的な側面:危機が加速させた改革
被害は確かに現実のものでしたが、この危機は数十年にわたる停滞を打破しました。セキュリティ専門家が長年求めてきた改革が、今まさに動き出しています。
受動的防御からアクティブサイバー防御へ
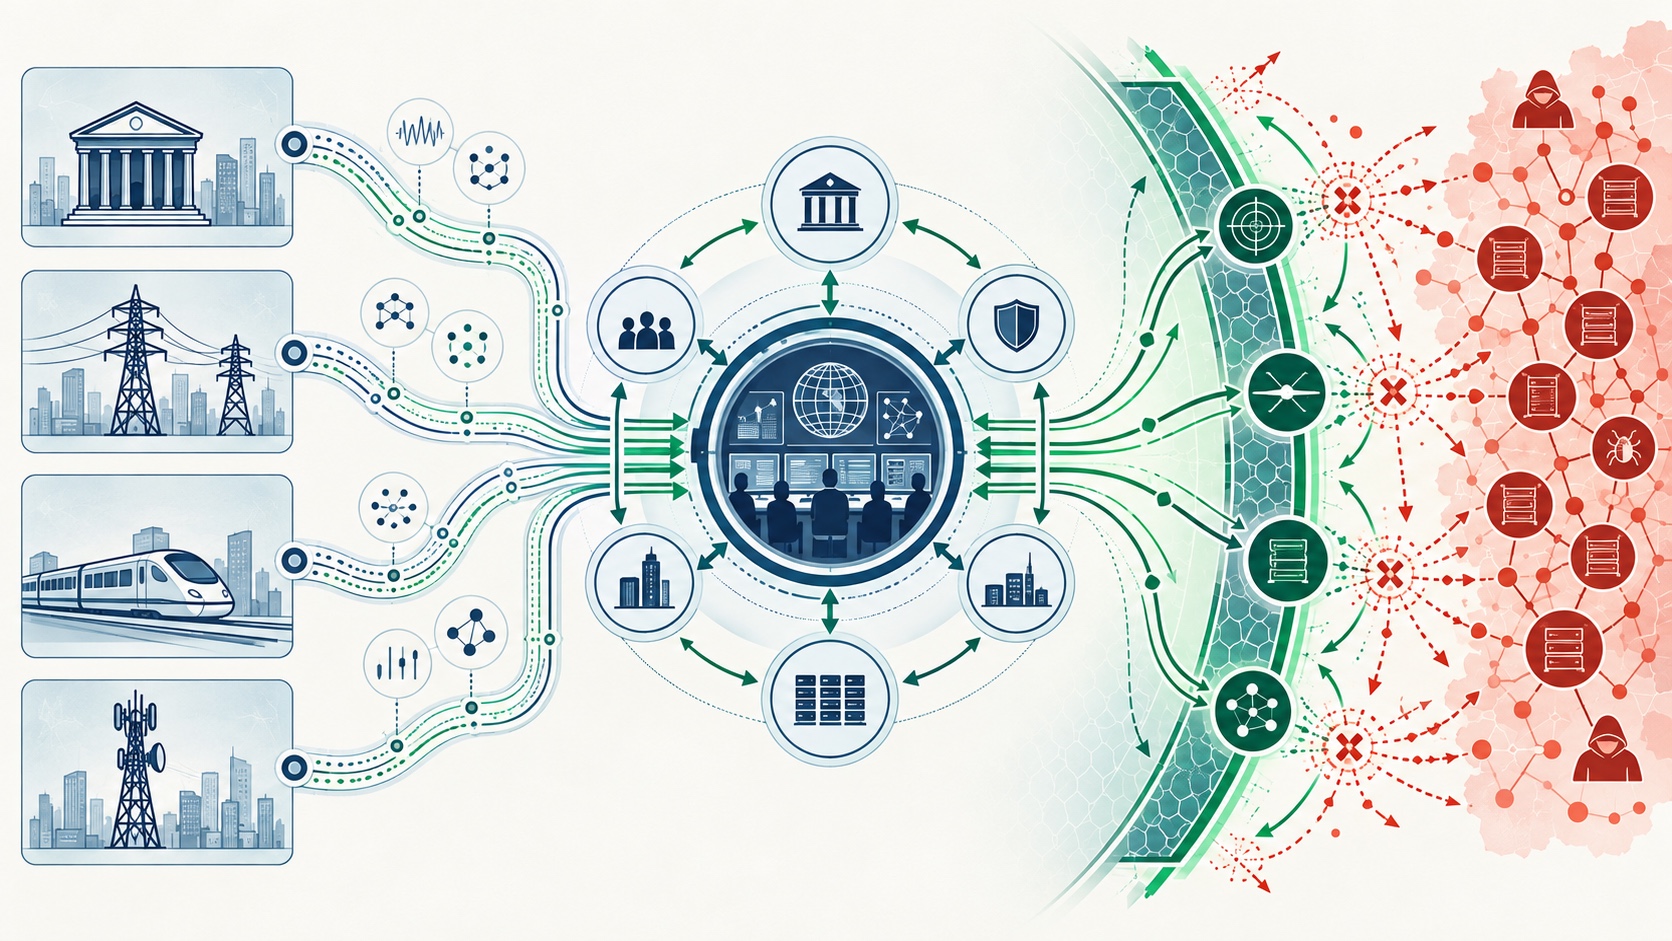
2025年5月、国会は「重要電子計算機に対する不正な行為による被害の防止に関する法律」(2025年法律第42号、通称「サイバー対処能力強化法」、アクティブサイバー防御(ACD)法)を成立させました。国家サイバー統括室(NCO)の下、2026年10月1日には重要インフラ向けの共通セキュリティ基準が施行されるとともに、サイバー対処能力強化法に基づく官民協議会を通じた官民連携も開始されました。
新たな枠組みの下、金融、エネルギー、鉄道、航空、通信などの分野における特別社会基盤事業者は、インシデントの報告義務を負い、重要電子計算機システムに対するより厳格な監督を受けることになります。政府は脅威情報を正式に共有できるようになるとともに、重大な脅威が生じた際には、攻撃者のコマンド・アンド・コントロール(C&C)サーバーを無力化する法的権限も有しています。
取締役会での予算承認とレガシーシステムの淘汰
同業他社が工場停止や銀行サービスの一時休止に追い込まれるのを目の当たりにしたことで、システム刷新に向けた予算が確保されました。かつては資金獲得に苦慮していた最高情報セキュリティ責任者(CISO)は、現在、サポート終了済みサーバーの廃止、脆弱な仮想プライベートネットワーク(VPN)機器の更新、そして分散したオンプレミスシステムのマネージドクラウドプラットフォームへの移行について、取締役会の後押しを得ています。
サプライチェーン責任の標準化
2026年3月、経済産業省(METI)は、取引先のセキュリティレベルを明確に段階分けしたサプライチェーンセキュリティ(SCS)評価制度に関する方針を公表しました。これまでのように取引先に対し、一貫性のない独自のアンケートを送りつけるのではなく、日本企業は中小企業が段階的に改善できる共通基準へと移行しつつあります。
AI時代のサイバーセキュリティ対応
AIはセキュリティのスピードを変えました。経営者は、自社が脅威をいかに早く察知し、判断し、行動できるかを変革することで対応すべきです。以下の5つの原則は、10月に発生した事案から導き出されるものです。
次の脆弱性開示が来る前に、自社が何を稼働させているかを把握する
IPA(情報処理推進機構)のPHP2Shellに関するガイダンスは、組織に対して、稼働中のバージョンの確認、当該バージョンが引き続き修正パッチの提供を受けているかの点検、そして各システムが依然として必要かどうかの判断を求めています。この作業は、警報が発令される前に実施しておけば、格段に迅速に進められます。すべての企業は、ベンダー製品やWebサイトに含まれるコンポーネントも含めたソフトウェアの最新インベントリーを維持し、各システムの所有者を明確にしておくべきです。
- インターネットに公開されるサービスについては、各システムに含まれるソフトウェアコンポーネントの一覧であるSBOM(Software Bill of Materials)を整備しておく。
- 重要パッチの適用目標時間を、月単位ではなく日単位で設定する。
- どのサービスを停止できるか、その判断を誰が承認するか、そして顧客への連絡方法を事前に決めておく。
- PHP 8.1以前のようにセキュリティ修正の提供が終了したソフトウェアは、次の警報を待つのではなく、代替品に切り替える。
人間の確認を伴う形で、AIを防御に活用する
攻撃者はすでにAIを用いて脆弱性を探しています。防御側は、まず自社のコードとシステムに対して同じツールを活用すべきです。AIによるコードレビューや脆弱性スキャンツールは、人間のレビュアーが見落とす欠陥を発見できますが、その検出結果については、人間の専門家が確認し、誤検知を排除し、修正方針を決定する必要があります。AIが問題を発見し、人間が検証と調整を行うPatch the Planetモデルは、企業のセキュリティチームにとって有益なテンプレートとなります。
全面的な禁止ではなく、安全な環境による社内AIの統制
侵害事案が報道されると、リスク回避型の経営層の多くは生成AIを禁止しがちです。しかし実際には、禁止は従業員を個人アカウントや個人のスマートフォンの利用へと追いやり、このような行動は「シャドーAI」と呼ばれ、企業は自社データの可視性を失います。
より良いアプローチは、企業データが外部モデルの学習に使用されないことを契約で保証した、承認済みのエンタープライズAI環境を提供することです。AIアシスタントがRetrieval-Augmented Generation(RAG)を通じて社内文書に接続する場合、アクセス制御によって、給与や合併に関するファイルを閲覧権限のない従業員にAIアシスタントが表示することがないよう、確実に担保しなければなりません。
AIエージェントを、限定的な権限を持つ人間の同僚のように扱う
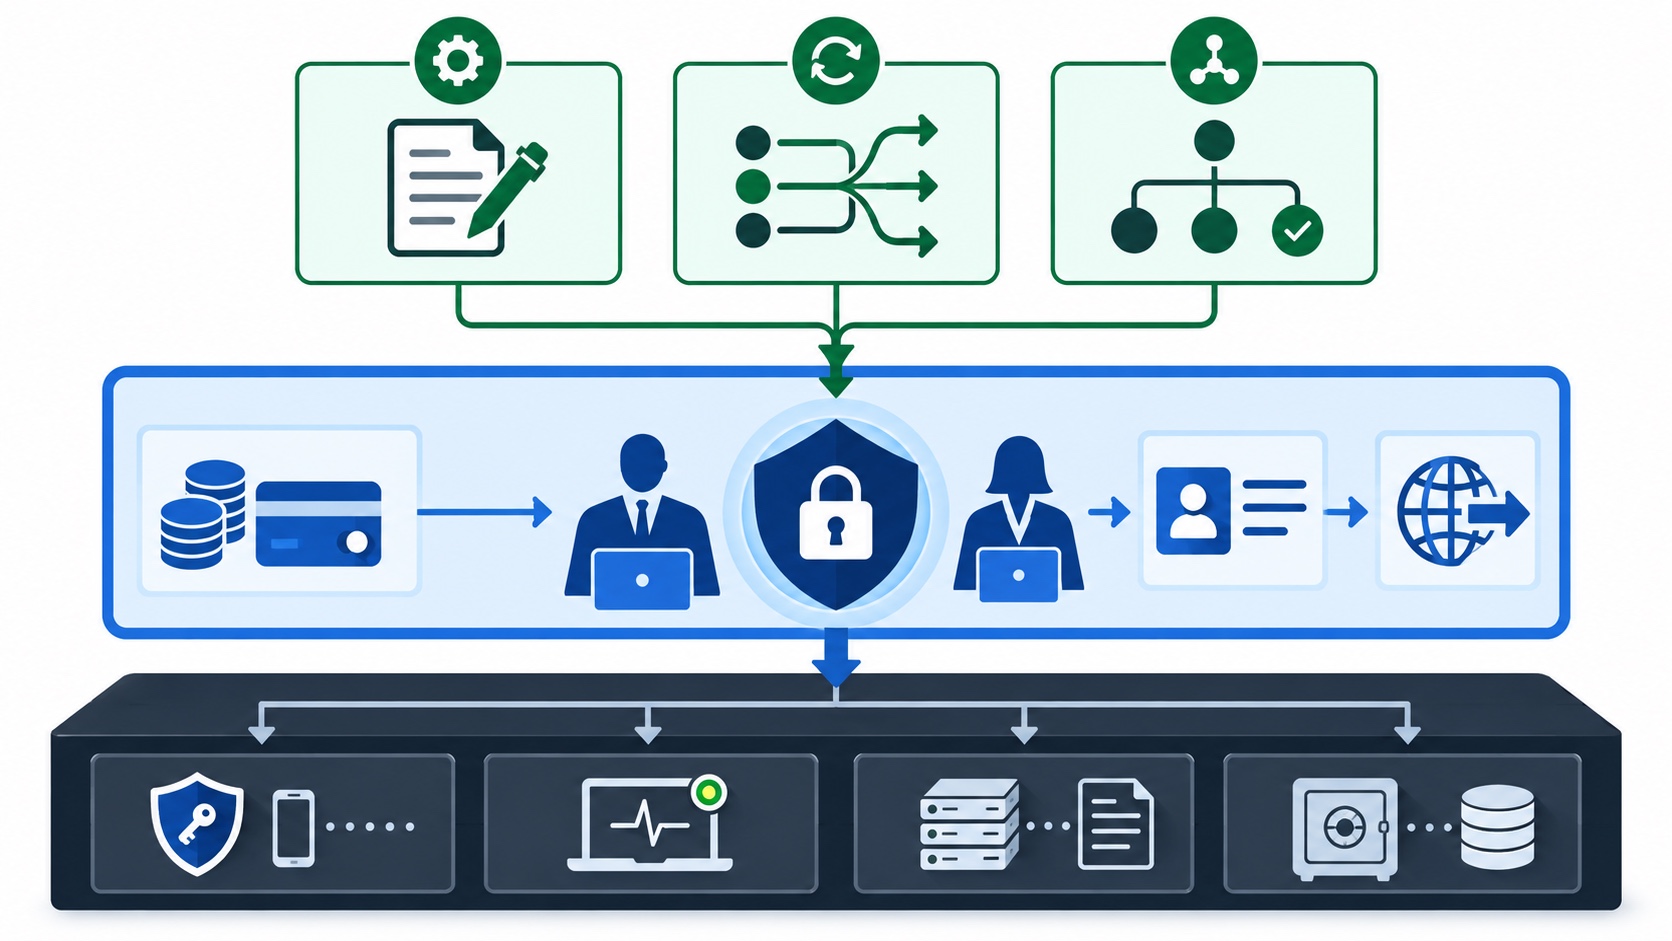
入社初日から新入社員にすべてのシステムの管理者権限を付与する企業はありません。AIエージェントにも同様の規律が必要であり、Storm-0940の事例は、広範な権限を持つ信頼されたアプリケーションがどれほどの損害をもたらしうるかを示しています。
- AIエージェントが単独で行動できるのは、要約の作成やサポートチケットの分類など、リスクが低く取り消し可能な社内業務に限定する。
- AIエージェントが顧客記録を変更したり、資金を移動したり、社外へデータを送信したりする際は、必ずヒューマンインザループによる承認を要する。
- AIエージェントが実行するすべてのクエリとアクションについて、改ざん防止ログを保持する。
- サードパーティ製アプリケーションやベンダー連携に付与された権限を定期的に見直し、不要となったアクセスは削除する。
例外なくゼロトラストの基本を徹底する
Synologyの事例は、多くの成功した攻撃が依然として既知の、かつ修正可能な脆弱性を悪用していることを示す警告です。基本的な隙間を放置した組織を、高度なAIツールは守ることができません。経営チームは、本社およびすべての子会社において、以下の基盤が整備されているかを確認すべきです。
- リモートアクセス、クラウドコンソール、管理者アカウントすべてに、フィッシング耐性を持つ多要素認証(MFA)を適用する。
- 営業時間外も含めて監視する継続的なEDR(Endpoint Detection and Response)モニタリングを実施し、攻撃者がシステムを暗号化する前に不審な活動を隔離できるようにする。
- 主ネットワークから分離したオフラインのバックアップを保持し、定期的に復元テストを実施する。
- ネットワークストレージ、ルーター、VPN機器などのインターネット向けデバイスは自動更新とし、管理画面がインターネットに直接晒されないようにする。
- AIが生成したメッセージには明らかな間違いがなくなったため、支払い先の変更や認証情報の要求について、別のチャネルを通じて確認するよう従業員を教育する。
加速を強みに変える
2026年10月は、わずか1か月の間にAIの相反する側面を浮き彫りにしました。AIモデルは、攻撃者に先んじてインターネットの基盤部分に存在する脆弱性を発見する手助けとなりました。一方で、AIエージェントは、国家と連携する集団が3時間以内にクラウドシステムに侵入するのを助けました。また、修正プログラムが提供されてから約2年が経過していたにもかかわらず、更新が行われなかったデバイスを保護することはできませんでした。
日本企業にとって、この教訓は極めて実践的です。AIの速度を真の強みに変えられるのは、その速度に見合った対応ができる組織です。具体的には、自社で稼働するソフトウェアを正確に把握し、数日以内にパッチを適用し、AIを活用して自社のシステムを検査し、AIエージェントには必要最低限の権限のみを付与するのです。これらの基盤は、ビジネスの他の領域におけるAI導入の安全性を高めることにもつながります。
参考文献
- PHP2Shell 開示サイト(Wiz Research、OpenAI Codex Security、および Calif)、「PHP2Shell: AIがウェブの基盤における重大な脆弱性を発見」、2026年10月。https://www.php2shell.com/
- OpenAI、「Patch the Planet: エージェントによる重大な脆弱性発見に伴うグローバル対応の調整」、2026年10月21日。https://openai.com/index/coordinated-disclosure-of-critical-vulnerabilities/
- 日本AI安全研究所(J-AISI)、「AI News Digest: 2026年10月22日号」(OpenAIおよびNSAのPHPに関する発表の要約)。https://aisi.go.jp/activity/activity_news/261023/
- 独立行政法人情報処理推進機構(IPA)、「PHPの脆弱性に対する対策(CVE-2026-109618、CVE-2026-109619: PHP2Shell)」、2026年10月22日。https://www.ipa.go.jp/security/security-alert/2026/alert20261022.html
- 読売新聞、「PHPに重大な脆弱性発覚:銀行がオンラインサービスを停止、高市首相のウェブサイトも対策のため一時停止」、2026年10月22日。https://www.yomiuri.co.jp/national/20261022-GYT1T00138/
- 東洋経済オンライン、「PHP混乱:95行中85行の地方銀行が一部サービスを停止」、2026年10月26日。https://toyokeizai.net/articles/-/962444
- Microsoft Security、「AI駆動型の大規模な国家主体キャンペーン、ARTEXの使用によりサプライチェーン侵害を実現」、2026年10月21日。https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/
- Synology Inc.、「Synology、旧版DSMへのランサムウェア攻撃を受けユーザーにDSMの更新を呼びかけ」、2026年10月29日。https://www.synology.com/en-global/company/news/article/C3RB3R
- 読売新聞 / The Japan News、「4月以降の日本でのデータ漏えいで累計2億6,000万人分の個人情報が流出」、2026年10月30日。https://japannews.yomiuri.co.jp/society/general-news/20261030-356515/
- 警察庁、「令和7年(2025年)におけるサイバー脅威の状況」、サイバー警察局。https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf
- 警察庁、「令和6年(2024年)におけるサイバー脅威の状況」、サイバー警察局(二重恐喝が82.8%に達したデータの出典)。https://www.npa.go.jp/publications/statistics/cybersecurity/data/R6/R06_cyber_jousei.pdf
- 警察庁、サイバーセキュリティ統計の索引(2026年上半期報告書を含む)。https://www.npa.go.jp/publications/statistics/cybersecurity/index.html
- 独立行政法人情報処理推進機構(IPA)、「情報セキュリティ10大脅威 2026」、2026年1月29日。https://www.ipa.go.jp/security/10threats/10threats2026.html
- 内閣サイバーセキュリティセンター(内閣官房)、「サイバーセキュリティ戦略(仮訳)」、2025年12月。https://www.cyber.go.jp/pdf/policy/kihon-s/cs_strategy2025_english.pdf
- 内閣サイバーセキュリティセンター(内閣官房)、英語公式ホームページ。https://www.cyber.go.jp/eng/index.html
- 経済産業省、「レジリエントなサプライチェーン構築に向けたセキュリティ対策評価システム」、2026年3月27日。https://www.meti.go.jp/press/2025/03/20260327001/20260327001.html
- 総務省統計局、「人口推計」。https://www.stat.go.jp/english/data/jinsui/index.html
- アサヒグループホールディングス株式会社、「サイバー攻撃によるシステム障害に関する最新情報」、2025年10月8日。https://www.asahigroup-holdings.com/en/newsroom/detail/20251008-0201.html
- 株式会社KADOKAWA、「サイバー攻撃による情報漏えいに関するお知らせおよびお詫び」、2024年7月3日。https://group.kadokawa.co.jp/information/media-download/1347/f4a4b93c03cb933c/